Open Banking en Chile: Implementación Técnica del SFA con APIs
Prompt Injection en Sistemas de IA: Arquitectura y Seguridad en AWS
Chile avanza hacia un ecosistema de Finanzas Abiertas regulado por la Ley Fintec N°21.521 y la NCG N°514 de la CMF. Este artículo técnico describe la arquitectura de referencia sobre AWS para implementar el estándar FAPI 2.0 exigido por el Sistema de Finanzas Abiertas (SFA), cubriendo seguridad, consentimiento y cumplimiento regulatorio. El artículo propone una implementación del estándar usando servicios de AWS.
Página 2
El problema: brechas técnicas del ecosistema
actual y mandato regulatorio CMFPágina 3
Arquitectura técnica SFA sobre AWS: capas de
seguridad, APIs y consentimientoPágina 4
Seguridad, cumplimiento y operación del SFA
en producción con evidencia para la CMFPágina 5
Conclusión: 3HTP como partner técnico y hoja
de ruta de implementación en 22 semanas
El Problema: APIs Financieras sin Estándar, sin Seguridad y sin InteroperabilidadContexto:
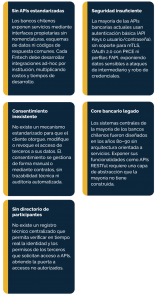
Chile enfrenta un desafío técnico concreto: las instituciones financieras deben exponer datos de clientes a terceros autorizados a través de APIs, pero la mayoría carece de la infraestructura, los estándares de seguridad y la arquitectura necesaria para hacerlo de forma segura, escalable y conforme a la regulación. El resultado es un ecosistema fragmentado donde cada banco implementa sus propias interfaces
propietarias, imposibilitando la interoperabilidad real.
El mandato regulatorio: qué exige técnicamente la CMF
- 1. NCG N°514 + Anexo Técnico N°3: La CMF define cuatro roles técnicos en el SFA: IPI (Institución Proveedora de Información), IPC (Institución Proveedora de
Cuentas), PSBI (Proveedor de Servicios Basados en Información) y PSIP (Proveedor de Servicios de Iniciación de Pagos). Cada rol tiene obligaciones técnicas específicas de exposición y consumo de APIs. - 2. Estándar FAPI 2.0: Chile adopta el perfil Financial-grade API (FAPI) 2.0, el másavanzado a nivel internacional, incorporando PAR, RAR y DPoP. Mientras UK y Australia operan en FAPI 1.0, Chile lidera con el estándar de mayor exigencia de seguridad.
- 3. Directorio de Participantes: El Anexo N°3 especifica una API del Directorio que permite consultar en tiempo real el estado, certificados y permisos de
cada participante del SFA, con soporte para copia local
(caché) y módulo de comunicaciones. - 4. Gradualidad y sandbox: Las modificaciones de noviembre 2025 a la NCG N°514 incorporan un sandbox oficial, hitos graduales de implementación y un período piloto previo a la entrada en vigencia, dando a las instituciones una ventana estructurada para probar sus APIs antes de producción.
La Ley Fintec N°21.521 otorga a la CMF la facultad de sancionar a las instituciones que no cumplan con los estándares técnicos del SFA. El incumplimiento no es solo un riesgo regulatorio, es un riesgo operacional y reputacional de primer orden.
Cómo Implementar el Estándar SFA: Arquitectura de APIs sobre AWS
La implementación técnica del SFA requiere construir tres capas interdependientes: (1) seguridad y autenticación FAPI 2.0, (2) gestión del ciclo de vida de APIs y (3) gestión de consentimiento auditable. AWS provee servicios gestionados para cada capa, eliminando la necesidad de construir infraestructura desde cero.
CAPA 1 Seguridad FAPI 2.0: mTLS + OAuth 2.0 + DPoP
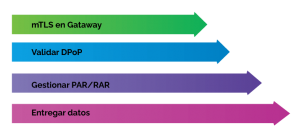
- mTLS con Amazon API Gateway:
API Gateway soporta autenticación TLS mutua nativamente. La institución carga
el bundle de certificados de la CA del Directorio SFA como truststore en S3. Cada
request de un PSBI o PSIP debe presentar su certificado de identidad emitido por
la CA del SFA; API Gateway lo valida antes de procesar la solicitud. - FAPI 2.0 con DPoP vía Lambda:AWS provee un Lambda Authorizer de referencia que implementa el perfil FAPI 2.0 con DPoP (RFC 9449). Valida que el token de acceso esté criptográficamente vinculado a la clave privada del cliente (cnf.jkt), previene ataques de replay mediante nonces únicos en DynamoDB y verifica el binding de método HTTP y URI. Authorizer
- PAR y RAR con Amazon Cognito: Cognito actúa como Authorization Server FAPI-compliant. Soporta Pushed Authorization Requests (PAR/RFC 9126), donde los parámetros de autorización se envían vía POST seguro en lugar de exponerse en la URL del navegador, y Rich Authorization Requests (RAR/RFC 9396) para consentimientos granulares por tipo de dato.
- Certificados del Directorio SFA con AWS Private CA: AWS Private CA emite y gestiona los certificados de identidad de la institución para el Directorio del SFA, con renovación automática y revocación en tiempo real vía OCSP.
CAPA 2 Gestión del Ciclo de Vida de APIs
- Diseño conforme al Anexo N°3:
Las APIs del SFA deben seguir nomenclaturas, esquemas de datos y códigos de
respuesta definidos por la CMF. Amazon API Gateway permite importar
definiciones OpenAPI 3.0 directamente, versionarlas y publicarlas con
documentación automática en un portal del desarrollador. - Rate limiting por TPM/TPS:
El Anexo Técnico N°3 define límites de transacciones por minuto (TPM) y por
segundo (TPS) por endpoint. API Gateway implementa throttling a nivel de
método, plan de uso y clave de API, con cuotas configurables por institución
participante. - API del Directorio con copia local
La especificación exige que las instituciones mantengan una copia local del
Directorio de Participantes para garantizar disponibilidad. Se implementa con
Amazon ElastiCache (Redis) sincronizado periódicamente, con TTL configurable y
fallback automático. - Sandbox con AWS CDK + Bedrock
AWS permite desplegar un entorno de sandbox idéntico al de producción usando
Infrastructure as Code, habilitando las pruebas exigidas por la CMF, con datos
sintéticos generados por Amazon Bedrock.
CAPA 3 Gestión de Consentimiento Auditable
- Grant Management for OAuth 2.0:
El estándar SFA chileno adopta Grant Management for OAuth 2.0, introduciendo
el concepto de grant_id para gestionar el ciclo completo: crear, actualizar,
reemplazar, fusionar, consultar y revocar consentimientos. Se implementa con
DynamoDB como store y EventBridge para propagar eventos de revocación en
tiempo real. - Trazabilidad inmutable con CloudTrail:
Cada operación sobre un consentimiento genera un evento en CloudTrail con
timestamp, identidad del solicitante, IP de origen y resultado. Los logs se
almacenan en S3 con Object Lock (WORM) para garantizar inmutabilidad ante
auditorías de la CMF - Revocación en tiempo real
Cuando un cliente revoca un consentimiento, EventBridge dispara una función
Lambda que invalida todos los tokens activos asociados en Cognito y notifica al
PSBI/PSIP afectado mediante webhook, en cumplimiento del requisito de
revocación inmediata del SFA.
Seguridad, Cumplimiento y Operación del SFA en Producción
Operar APIs financieras en producción bajo el estándar SFA exige controles de seguridad continuos, capacidad de respuesta ante incidentes y evidencia de cumplimiento presentable a la CMF. AWS provee una postura de seguridad de nivel financiero que cubre PCI-DSS, ISO 27001, SOC 2 y los requisitos específicos de la NCG N°514.
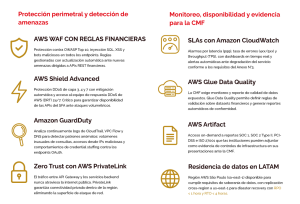
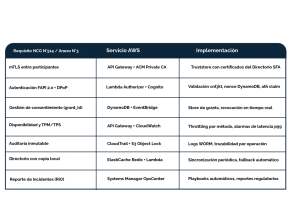
Tabla de cumplimiento: NCG N°514 / Anexo N°3 vs. Servicios AWS
3HTP Cloud Services, el Partner Técnico para Implementar el SFA en Chile
Implementar el Sistema de Finanzas Abiertas no es solo un ejercicio de cumplimiento regulatorio: es la oportunidad de construir una plataforma de APIs
financieras de clase mundial que habilite nuevos modelos de negocio, reduzca costos operacionales y posicione a la institución como líder del ecosistema Open
Finance en Chile. La complejidad técnica del estándar FAPI 2.0, la gestión de consentimientos y la integración con el Directorio SFA requieren un partner con
experiencia probada en AWS y en el sector financiero.
Hoja de ruta técnica: 22 semanas hacia el SFA
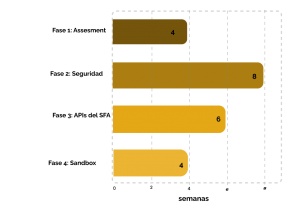
- 01 Assessment y arquitectura — 4 semanas
Diagnóstico del estado actual de APIs, diseño de arquitectura target FAPI 2.0 sobre AWS, plan de integración con core bancario y roadmap de
cumplimiento NCG N°514. - 02 Plataforma de seguridad y consentimiento — 8 semanas
Despliegue de API Gateway con mTLS, Lambda Authorizer FAPI 2.0 con
DPoP, Cognito con PAR/RAR, DynamoDB para gestión de grants y
EventBridge para revocación en tiempo real. - 03 APIs del SFA y Directorio — 6 semanas
Implementación de APIs conforme al Anexo N°3 (nomenclaturas, esquemas,
TPM/TPS), integración con el Directorio de Participantes, copia local con
ElastiCache y portal del desarrollador. - 04 Sandbox, piloto y certificación — 4 semanas
Pruebas en el sandbox oficial del SFA, validación de rendimiento y
disponibilidad, preparación de evidencias para la CMF y go-live en producción.
Por qué 3HTP Cloud Services?
- AWS Advanced Partner con foco financiero
Partner Advanced de AWS con competencias validadas en
arquitecturas de APIs seguras, modernización de aplicaciones y
cumplimiento regulatorio en el sector financiero de Chile, Colombia,
Perú, México y Estados Unidos. - Acelerador técnico SFA
Framework preconfigurado para el SFA chileno: plantillas AWS CDK
con API Gateway + Cognito + Lambda Authorizer FAPI 2.0 +
DynamoDB para consentimientos, listas para desplegar en días, no
en meses. Incluye conectores preconstruidos para los principales core
bancarios del mercado local. - Experiencia en FAPI y OAuth 2.0 financiero
Equipo certificado en implementaciones de Open Banking en
Latinoamérica, con experiencia en los perfiles FAPI 1.0 y FAPI 2.0,
gestión de certificados digitales y configuración de Directorios de
Participantes. - Acompañamiento en certificación CMF
3HTP guía a las instituciones en la preparación de evidencias
técnicas, pruebas en el sandbox del SFA y presentación de
documentación ante la CMF, reduciendo el riesgo de observaciones
regulatorias.
Fuentes
Todas las referencias regulatorias y técnicas utilizadas en este artículo provienen de fuentes oficiales de la CMF y documentación técnica de AWS.
Documentación Open Finance Chile
Documentación Open Finance Chile |
Sensedia Developers
NCG N°514 — CMF Chile
NORMA DE CARÁCTER GENERAL N°514
(julio 2024)
Consulta Pública NCG 514 (2025)
Normativa en trámite — CMF, julio 2025
Informe Normativo Consulta Pública NCG 514
Informe Normativo Consulta Pública NCG
514 — CMF, noviembre 2025
mTLS en Amazon API Gateway
Introducing mutual TLS authentication for
Amazon API Gateway — AWS Blog
Lambda Authorizer FAPI 2.0 + DPoP
An AWS Lambda authorizer that
implements FAPI 2.0 with DPoP token
binding — aws-samples/GitHub
Este artículo técnico fue elaborado por 3HTP Cloud Services con base en documentos oficiales de la CMF vigentes a octubre 2026. Los límites específicos de TPM/TPS del Anexo Técnico N°3 serán incorporados una vez publicada la versión final por la CMF. Para consultas técnicas:
info@3htp.com