Protección de Datos Personales en Chile: Alcance de la Ley N° 21.719
¿Por qué cambia el marco legal?
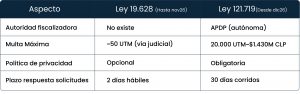
La Ley N° 19.628 de 1999 quedó obsoleta frente a la economía digital. Chile actualiza su normativa para alinearse con estándares internacionales como el RGPD europeo y la LGPD brasileña, reconociendo la protección de datos como un derecho fundamental. La Ley N° 21.719 no deroga la anterior — la reescribe sustancialmente, introduciendo una agencia fiscalizadora autónoma, nuevos derechos para los
titulares y un régimen sancionatorio de primer nivel.
Fecha de vigencia y período de transición
 Fecha de vigencia y período de transición
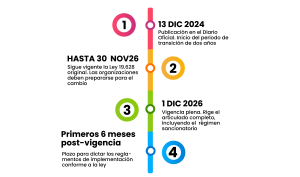
El Consejo Directivo de la APDP debe quedar designado antes del 1 de junio de 2026, conforme a la Ley 21.806. Las organizaciones que no estén listas al 1° de diciembre de 2026 quedan expuestas al régimen sancionatorio completo.
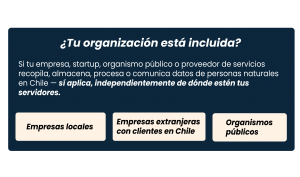
Ámbito de aplicación: ¿a quién aplica?
La ley aplica a toda persona natural o jurídica, pública o privada, que realice tratamiento de datos personales de personas naturales. No existe umbral
de tamaño ni de volumen de datos para quedar sujeto a sus obligaciones — desde una startup hasta una multinacional están bajo su alcance.
El alcance es también extraterritorial: aplica aunque el responsable no tenga presencia física en Chile, si sus operaciones están destinadas a ofrecer bienes o servicios a titulares ubicados en territorio chileno. Este principio sigue el modelo del RGPD europeo Quedan excluidos:
- Tratamiento de datos en ejercicio de libertad de
opinión e información (medios de comunicación) - Datos tratados por personas naturales en
actividades estrictamente personales o domésticas
Roles clave: Responsable y Encargado del
Tratamiento
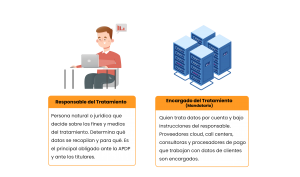
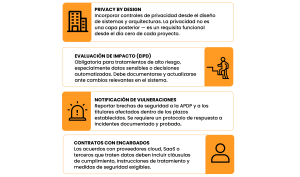
Los contratos con proveedores de servicios cloud o SaaS deben incluir cláusulas de tratamiento de datos que cumplan con la Ley 21.719. Sin estas cláusulas el responsable puede enfrentar sanciones aunque la vulneración la cometa el proveedor.
Principios que rigen el tratamiento de datos
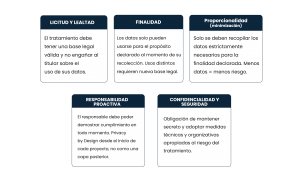
Bases de licitud: cuándo es legal tratar datos
Todo tratamiento requiere una base jurídica válida. El consentimiento (Art. 12)
es la regla general, pero no el único camino. El Art. 13 reconoce cinco fuentes
alternativas de licitud que no requieren consentimiento expreso del titular.
El consentimiento no debe usarse como comodín. Si existe otra base de licitud aplicable, es preferible usarla — el consentimiento puede revocarse en cualquier momento.
- Obligaciones económicas, financieras, bancarias o comerciales
Reguladas en el Título III de la ley. - Cumplimiento de obligación legal Cuando la ley exige el tratamiento de datos
para cumplir un mandato normativo. - Ejecución de un contrato Cuando el tratamiento es necesario para
cumplir un contrato entre el titular y el responsable. - Interés legítimo del responsable Con límites y ponderación frente a los derechos
del titular. - Misión de interés público O ejercicio de potestades públicas conferidas al
responsable
Datos Sensibles: régimen de protección reforzada
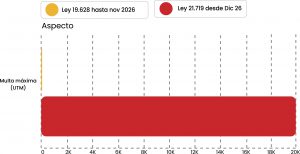
El Art. 16 define categorías de datos cuya exposición puede causar discriminación o daño irreparable. Tratarlos sin base legal es la infracción más grave: hasta 20.000 UTM. Su tratamiento requiere consentimiento explícito o una base de licitud reforzada.
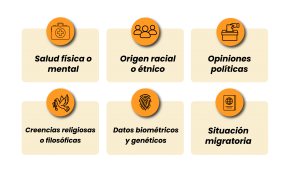
Las bases de datos que contengan estas categorías requieren controles de acceso más estrictos, cifrado de datos en reposo y tránsito, y la realización de Evaluaciones de Impacto en la Protección de Datos (EIPD) antes de iniciar el tratamiento.
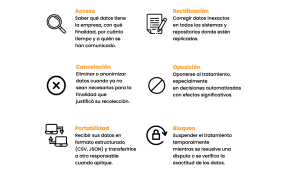
Derechos del titular: ARCOP+B
La ley reconoce seis derechos ejercibles por el titular. El responsable tiene 30 días corridos para responder desde la recepción de la solicitud. El incumplimiento puede derivar en multas de hasta 10.000 UTM por parte de la APDP.
La Agencia de Protección de Datos Personales
(APDP)
la Ley 21.719, encargado de fiscalizar, investigar y sancionar el incumplimiento de la normativa. Representa el cambio más estructural respecto a la ley anterior: por primera vez Chile contará con una autoridad de control independiente con
facultades reales de enforcement.
- Puede iniciar investigaciones de oficio o por
denuncia de titulares - Emite instrucciones generales y guías de cumplimiento
- Aplica sanciones graduadas según gravedad de la infracción
- Consejo Directivo debe quedar designado antes del 1 de junio de 2026 (Ley 21.806)
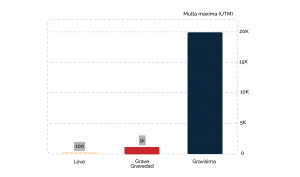
Las sanciones escalan desde 100 UTM (~$7,1M CLP) para infracciones leves hasta 20.000 UTM (~$1.430M CLP) para las gravísimas — como el tratamiento ilícito de datos sensibles.
Obligaciones técnicas clave para equipos de TI
Hoja de ruta hacia el cumplimiento
La cuenta regresiva hacia el 1° de diciembre de 2026 ya comenzó.
Organizaciones que inicien hoy tienen tiempo suficiente para cumplir
en forma ordenada. Quienes esperen al último trimestre enfrentarán
presión operacional y riesgo de sanciones desde el primer día de vigencia.
01 Inventario de datos
Mapear todos los flujos de datos personales: qué se recopila,
para qué, dónde se almacena y quién accede.
02 Identificar bases de licitud
Asignar una base legal válida a cada tratamiento. No usar el consentimiento como comodín.
03 Actualizar contratos
Revisar acuerdos con proveedores cloud y SaaS para incluir cláusulas de encargado de tratamiento.
04 Implementar derechos ARCOP+B
Habilitar canales y procesos internos para responder solicitudes dentro de los 30 días corridos exigidos.
05 Política de privacidad
Publicar aviso de privacidad obligatorio con toda la información exigida por la ley.
06 Plan de respuesta a brechas
Definir protocolo de detección, contención y notificación de incidentes de seguridad.
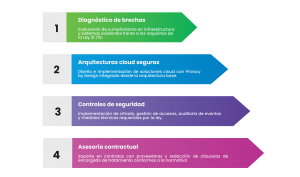
¿Cómo puede ayudarte 3HTP Cloud Services?
Fuentes
- Ley 21.719 Chile — Guía Completa 2026 + Plantillas Gratis | PrivacidadWeb
- Chile establece una nueva Ley de Protección de Datos — DLA Piper
- Ley 21.719 — Guía de cumplimiento para empresas en Chile · Silocydata
- Ley N° 21.719 — Conoce más sobre la Nueva Ley de datos personales | DOE Actualidad Jurídica
- Cómo elegir la base de licitud correcta en la Ley 21.719 — Confidata Chile Blog
- Datos Sensibles: Qué Son y Cómo Protegerlos según la Ley 21.719 | PrivacidadWeb
- Derechos ARCO en la Ley 21.719: cómo responder dentro de plazo | XMS
Informe Ley N°21.719 sobre Protección de Datos — RSM Chile