Seguridad de Agentes en AWS
Seguridad de Agentes en AWS: Protegiendo la
Nueva Frontera de la IA Autónoma
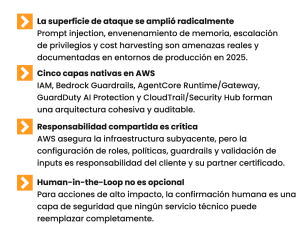
A medida que los agentes de IA autónomos se convierten en el núcleo de las operaciones empresariales modernas, la superficie de ataque se expande de forma exponencial.
Este artículo analiza los riesgos emergentes y las soluciones nativas de AWS para asegurar despliegues de agentes en producción. Dirigido a CTOs y arquitectos de soluciones cloud que evalúan o ya operan cargas de trabajo de agentes autónomos sobre AWS.
Estructura del Artículo
Problema: nuevos vectores de amenaza
Solución: defensa en profundidad AWS
Arquitectura de referencia
Conclusión + recomendación 3HTP
El Problema: Una Nueva Superficie de Ataque
Autónoma
Los agentes de IA representan un cambio de paradigma respecto a los modelos de lenguaje tradicionales. A diferencia de una inferencia estática, un agente mantiene contexto persistente, toma decisiones autónomas, invoca herramientas
externas y ejecuta flujos de trabajo de múltiples pasos — todo sin intervención humana directa.
Esta autonomía introduce vectores de amenaza sin precedentes: los sistemas agénticos operan con capacidades de memoria persistente, orquestación de herramientas, gestión de identidad e integración con sistemas externos, expandiendo radicalmente los riesgos que las organizaciones deben mitigar.
El desafío central: los LLMs están diseñados para seguir instrucciones en lenguaje natural y no pueden distinguir de forma confiable entre entradas benignas y maliciosas — la responsabilidad de seguridad recae íntegramente en el arquitecto de la solución.
Prompt Injection Directa e Indirecta
Un atacante embebe instrucciones maliciosas en documentos, páginas web o
respuestas de APIs que el agente procesa. El agente ejecuta las acciones inyectadas
— incluyendo exfiltración de datos. En octubre de 2025, Embrace The Red documentó vulnerabilidades en Amazon Q Developer y Kiro donde caracteres de control invisibles ocultaban comandos ejecutados sin confirmación Human-in-the-Loop.
Envenenamiento de Memoria Persistente
Si la memoria a largo plazo del agente está habilitada, un atacante puede contaminar silenciosamente el contexto almacenado mediante inyección
indirecta.Las instrucciones maliciosas persisten entre sesiones y se incorporan a las indicaciones del sistema en interacciones futuras — un PoC documentado en 2025 para Bedrock Agent.
Escalación de Privilegios y Confused Deputy
Los agentes operan con roles IAM que, si están sobredimensionados, permiten
acciones no autorizadas. El problema del confused deputy ocurre cuando un agente es manipulado para usar sus credenciales en beneficio de un atacante — cualquier código ejecutado en la microVM puede acceder a credenciales del rol de ejecución vía el endpoint de metadatos.
Cost Harvesting
Actores maliciosos envían inputs computacionalmente costosos para inflar el consumo de tokens y los costos operativos de la cuenta sobre Amazon
Bedrock o SageMaker, generando impacto financiero directo y sostenido.
Fuga de Datos y Acceso No Autorizado a Herramientas
Agentes con acceso a bases de datos, APIs y sistemas CRM pueden ser manipulados para exfiltrar información confidencial o ejecutar transacciones no autorizadas, sin que el modelo sea capaz de detectar la naturaleza maliciosa
de la solicitud.
La Solución AWS: Defensa en Profundidad para Agentes Autónomos
AWS ofrece un ecosistema de servicios nativos que implementa una estrategia de defensa en profundidad, cubriendo identidad, control de contenido, aislamiento de ejecución, políticas de acceso a herramientas y observabilidad. La arquitectura se articula en cinco capas de control complementarias e interdependientes.
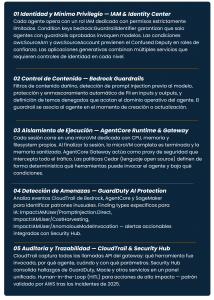
Matriz de Servicios y Amenazas Mitigadas
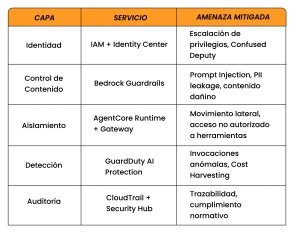
Ninguna capa es suficiente por sí sola. La seguridad efectiva de agentes requiere que las cinco capas operen de forma coordinada y continua.
Arquitectura de Referencia: Agente Seguro en
Producción
La siguiente arquitectura integra todos los controles descritos en un flujo de despliegue de agente empresarial sobre AWS, siguiendo el modelo de responsabilidad compartida y las guías del AWS Security Reference Architecture para IA Generativa.
1. Autenticación de Sesión
El usuario interactúa a través de Amazon Cognito / IAM Identity Center. Cada sesión genera un token de identidad que el agente usa para todas sus acciones downstream, garantizando trazabilidad completa de quién originó cada operación.
2. Guardrails como Primera Línea
Antes de que el input llegue al modelo fundacional, Bedrock Guardrails evalúa el contenido. Los inputs rechazados se registran en CloudTrail para análisis
forense posterior. La validación de inputs en la capa de aplicación es complementaria — queries parametrizadas, sin concatenación de strings.
3. Ejecución Aislada en MicroVM
El agente opera en microVM dedicada con rol IAM de ejecución de mínimos permisos y condiciones de contexto que limitan el acceso a recursos específicos de la sesión. Credenciales de APIs externas en AWS Secrets Manager con rotación automática — el agente nunca accede a credenciales en texto plano.
4. Políticas Cedar en Gateway
Toda invocación de herramienta (APIs, bases de datos, servicios externos) pasa por AgentCore Gateway. Las políticas Cedar evalúan si la acción está autorizada antes
de ejecutarla, interceptando todo el tráfico del agente.
5. Respuesta Automatizada
GuardDuty AI Protection analiza en tiempo real los eventos de CloudTrail. Hallazgos críticos disparan alertas en Security Hub y activan respuestas automáticas vía
AWS Lambda: suspender el agente, revocar credenciales
temporales o escalar a respuesta de incidentes.
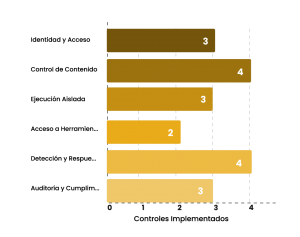 Ninguna capa concentra todos los controles. La distribución refleja el principio de defensa en profundidad: cada capa aporta controles complementarios que se refuerzan mutuamente.
Las capas de Control de Contenido y Detección y Respuesta presentan la mayor densidad de controles, al ser las más expuestas al comportamiento impredecible de los modelos.
Conclusión y Por Qué Elegir 3HTP Cloud Services
La seguridad de agentes de IA no se resuelve con un único servicio — requiere una estrategia de defensa en profundidad que combine identidad robusta, control de contenido, aislamiento de ejecución, políticas determinísticas y observabilidad continua. AWS provee el ecosistema más completo del mercado, pero su correcta configuración e integración demanda experiencia especializada.
Contáctenos para una sesión de arquitectura sin costo y descubra cómo 3HTP
Cloud Services puede ayudarle a desplegar agentes de IA con la seguridad y confianza que su organización necesita.
Referencias
Fuentes primarias utilizadas para la elaboración de este artículo técnico.
- The Agentic AI Security Scoping Matrix: A framework for securing autonomous AI systems —AWS Security Blog
- Cuando la IA recuerda demasiado: comportamientos persistentes en la memoria de los agentes— Unit 42, Palo Alto Networks
- Amazon Bedrock AgentCore Runtime — Security Best Practices (AWS Documentation)
- GuardDuty AI Protection — Amazon GuardDuty User Guide (AWS Documentation)
- Implementing least privilege access for Amazon Bedrock — AWS Security Blog
- Implement safeguards for your application by associating a guardrail — Amazon Bedrock User Guide
- Policy in Amazon Bedrock AgentCore: Control Agent Interactions — AWS Documentation
- Amazon Bedrock AgentCore Gateway — CloudTrail Integration (AWS Documentation)
- Prompt injection security — Amazon Bedrock User Guide
Este artículo técnico fue elaborado por 3HTP Cloud Services con fines informativos y educativos. Los servicios y capacidades de AWS mencionados corresponden a la disponibilidad documentada a la fecha de publicación. Las referencias a incidentes de seguridad se basan en divulgaciones públicas de investigadores de seguridad.
3HTP Cloud Services
AWS Advanced Partner
Chile · Colombia · Perú · México ·
USA
© Octubre 2026